NETWRIX PINGCASTLE
Tìm và khắc phục rủi ro trong Active Directory và Entra ID bằng PingCastle
Tải xuống bản dùng thử miễn phí
Kiểm soát, giảm thiểu rủi ro:
Xác định điểm yếu trong Active Directory của bạn

Cấu hình sai và lỗ hổng bảo mật tiềm ẩn trong AD và Entra ID của bạn tạo ra mục tiêu chính cho kẻ tấn công. Netwrix PingCastle, một công cụ đánh giá rủi ro AD và Entra ID, giúp bạn kiểm soát bằng cách xác định những điểm yếu này trước khi chúng bị khai thác. Giải pháp của chúng tôi cung cấp khả năng hiển thị về tình trạng bảo mật AD kết hợp của bạn và hướng dẫn bạn thực hiện các biện pháp khắc phục hiệu quả, củng cố khả năng phòng thủ trước các mối đe dọa danh tính luôn biến đổi.
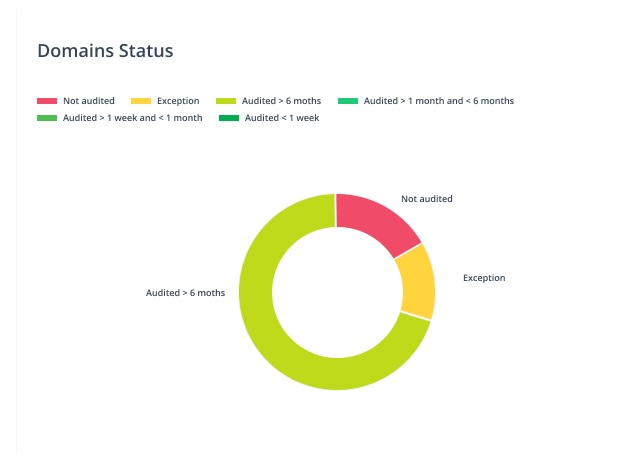
Có được khả năng hiển thị toàn diện về bối cảnh quảng cáo của bạn

Lập bản đồ toàn bộ cơ sở hạ tầng tên miền của bạn, bao gồm các thiết lập không hợp lệ hoặc các tên miền bị bỏ quên dễ bị tấn công. Điều này sẽ giúp loại bỏ điểm mù và kiểm soát cơ sở hạ tầng danh tính của bạn.

Khám phá và ưu tiên rủi ro

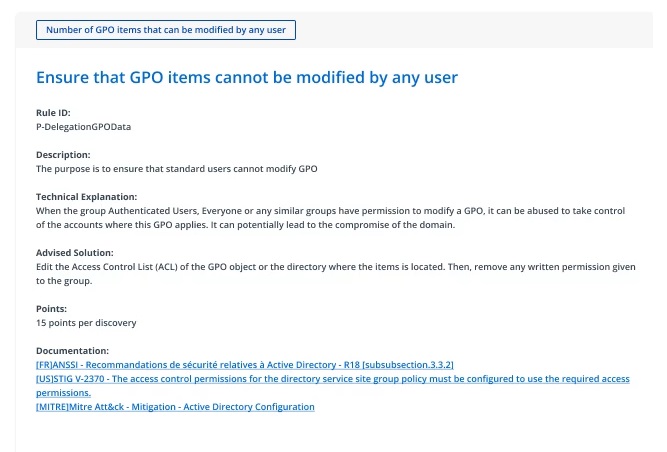
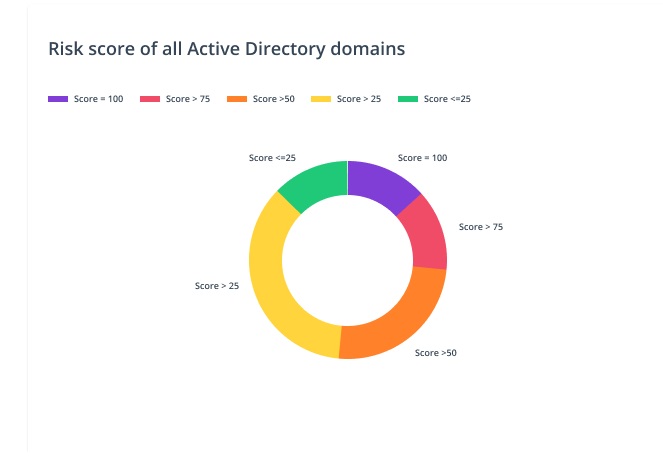
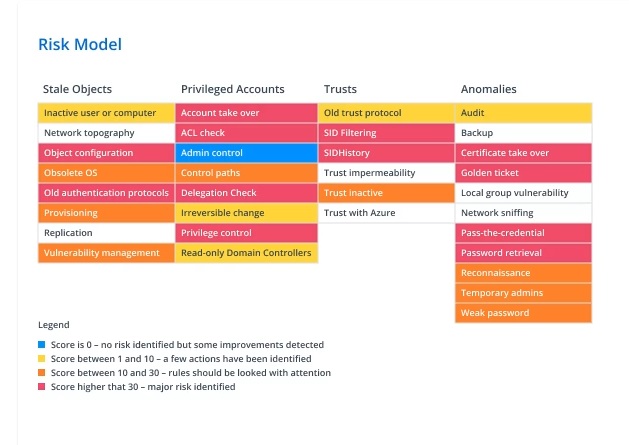
Có được cái nhìn toàn diện về các rủi ro trên toàn bộ AD của bạn, chẳng hạn như cấu hình sai và phân quyền không phù hợp. Các rủi ro được ánh xạ đến các khuôn khổ MITRE ATT&CK™ và ANSSI, đồng thời được gán điểm rủi ro, cho phép bạn ưu tiên các nỗ lực bảo mật của mình.

Đóng lỗ hổng bảo mật

Giảm thiểu bề mặt tấn công AD của bạn bằng cách triển khai các chiến lược khắc phục có mục tiêu. Hãy làm theo các khuyến nghị từng bước của chúng tôi, xử lý các lỗ hổng có nguy cơ cao trước để củng cố hệ thống bảo mật danh tính của bạn.

Giám sát và cải thiện

Chạy Netwrix PingCastle hàng tuần trên các miền để phát hiện rủi ro và mối đe dọa mới. Theo dõi tiến độ và cải thiện điểm bảo mật để đảm bảo bảo vệ AD liên tục.

Đạt được các yêu cầu về bảo mật, tuân thủ và quản lý của bạn với phần mềm kiểm soát điểm cuối toàn diện

Bạn cần một giải pháp tập trung để quản lý và bảo mật các điểm cuối, bất kể chúng có được kết nối vào miền hay không? Bạn có các yêu cầu tuân thủ về bảo mật điểm cuối Windows mà giải pháp di động doanh nghiệp hiện tại của bạn chưa đáp ứng không? Bạn muốn tận dụng cơ sở hạ tầng chính sách hiện có để lấp đầy khoảng trống hay bắt đầu lại từ đầu? Netwrix Endpoint Policy Manager cung cấp một khuôn khổ tạo, quản lý và triển khai chính sách mạnh mẽ, mở rộng khả năng quản lý chính sách, bảo mật, tự động hóa và báo cáo của các công nghệ quản lý điểm cuối mà bạn đang sử dụng.
150+ AD security indicators

200+ mappings between MITRE™ and ANSSI frameworks

20K+ domains in 46 countries

Tải xuống Netwrix PingCastle ngay

Thực hiện theo một khuôn khổ để
bảo mật cơ sở hạ tầng danh tính của bạn

Đánh giá rủi ro AD là nền tảng của bảo mật mạnh mẽ. Tuy nhiên, việc tuân thủ một khuôn khổ là con đường đáng tin cậy nhất để đảm bảo bạn có Active Directory và Entra ID an toàn. Khuôn khổ trưởng thành bảo mật AD của chúng tôi, lấy cảm hứng từ CMMI, được xây dựng dựa trên nền tảng quan trọng này, đồng hành cùng bạn trên hành trình bảo mật AD, từ đánh giá rủi ro ban đầu đến tối ưu hóa liên tục. Điều này đảm bảo cơ sở hạ tầng danh tính của bạn luôn an toàn và dữ liệu của bạn luôn được bảo vệ.
Thực hiện khám phá ban đầu

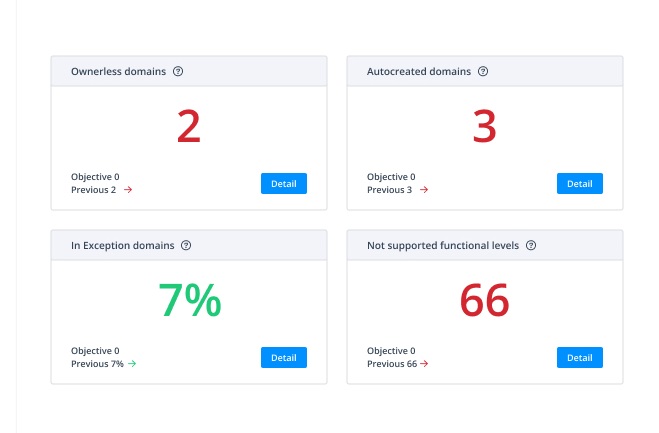
Trước tiên, hãy xác định những gì đang diễn ra trong Active Directory của bạn. Điều này bao gồm việc bao phủ tất cả các miền, phân bổ quyền sở hữu và đánh giá các mối quan hệ tin cậy bên ngoài.

Xây dựng một quy trình có thể lặp lại

Tiếp theo, hãy thiết lập một quy trình liên tục để bảo mật AD của bạn. Bắt đầu bằng cách đánh giá mức độ rủi ro của Active Directory bằng hệ thống chấm điểm để ưu tiên các nỗ lực bảo mật. Thường xuyên theo dõi điểm số này và giải quyết các vấn đề rủi ro cao để nâng cao năng lực bảo mật AD của bạn.

Thực hiện các bước xác định để bảo vệ AD

Để bảo vệ AD của bạn tốt hơn, hãy tận dụng giải pháp bảo mật Netwrix AD

Quản lý các mối đe dọa AD

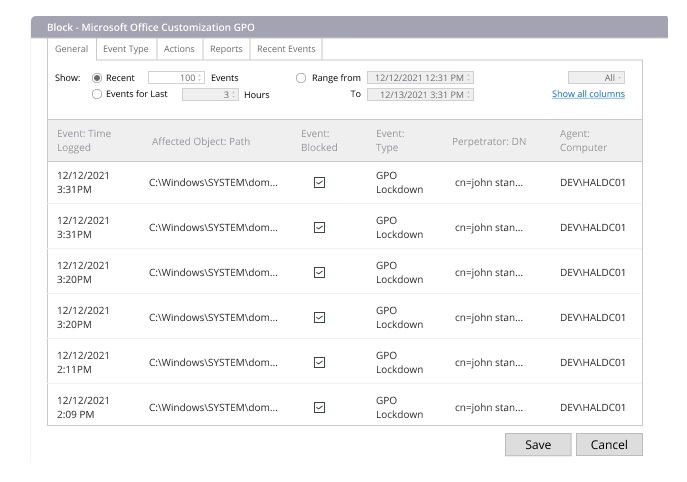
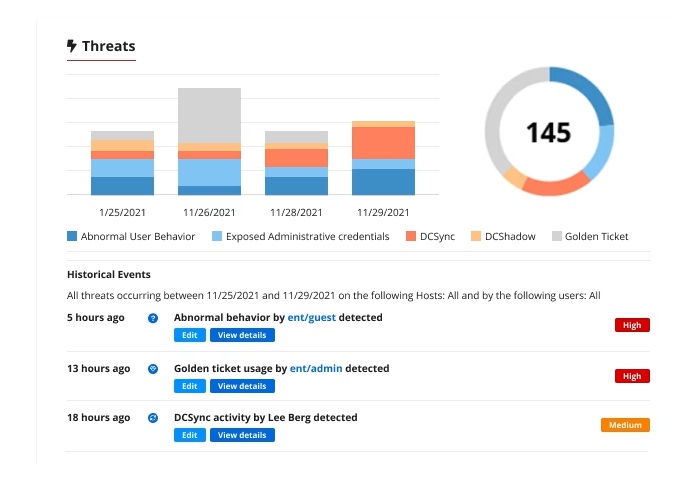
Tiếp theo, phát hiện và ứng phó với các sự cố bảo mật và thậm chí cả các cuộc tấn công AD tinh vi có thể vượt qua nhật ký bảo mật bằng giải pháp bảo mật Netwrix AD

Tối ưu hóa

Điều tra các sự cố bảo mật bằng các công cụ Netwrix AD Security, chẳng hạn như Netwrix Auditor, để bạn có thể vá các lỗ hổng bảo mật và ngăn chặn các sự cố tương tự xảy ra trong tương lai.
Sách trắng về mức độ trưởng thành của bảo mật AD
Đánh giá mức độ trưởng thành bảo mật của Active Directory.

tìm hiểu thêm

Bảng dữ liệu Netwrix PingCastle

Xem lại bảng dữ liệu để tìm hiểu thêm về cách Netwrix PingCastle có thể giúp xác định và khắc phục các lỗ hổng trong Active Directory kết hợp của bạn. 
Tìm hiểu thêm

BẢNG DỮ LIỆU

Trình quản lý chính sách điểm cuối Netwrix
Quản lý điểm cuối hiện đại cho lực lượng lao động “Bất cứ đâu”

Tải xuống bảng dữ liệu (.pdf)

Đánh giá rủi ro cho Active Directory là gì?
Đánh giá rủi ro Active Directory (đôi khi được gọi là đánh giá bảo mật AD hoặc kiểm toán AD) là một quy trình giúp tổ chức xác định các điểm yếu bảo mật tiềm ẩn và các cấu hình sai trong môi trường Active Directory. Những điểm yếu này có thể bị kẻ xấu lợi dụng, dẫn đến truy cập trái phép và xâm phạm dữ liệu nhạy cảm. Việc đánh giá Active Directory thường xuyên giúp đảm bảo an ninh và bảo vệ thông tin quan trọng của bạn.
Active Directory có dễ bị tấn công không?
Do tính chất kế thừa và độ phức tạp vốn có, Active Directory có thể dễ bị tấn công. Ngoài ra, việc quản lý một mạng lưới rộng lớn gồm người dùng, thiết bị và quyền hạn vốn dĩ làm tăng nguy cơ cấu hình sai, tạo ra các lỗ hổng bảo mật mà kẻ tấn công ưa thích khai thác. 
Hơn nữa, vai trò là trung tâm điều khiển truy cập và xác thực người dùng của Active Directory khiến nó trở thành mục tiêu có giá trị cao. Một Active Directory bị xâm nhập sẽ cấp cho kẻ tấn công một điểm truy cập duy nhất vào vô số dữ liệu và tài nguyên nhạy cảm trong mạng.
Tuy nhiên, điều quan trọng cần lưu ý là Microsoft đang liên tục nỗ lực cải thiện bảo mật Active Directory thông qua các bản cập nhật và bản vá. Các tổ chức có thể giảm thiểu hơn nữa các lỗ hổng này bằng cách triển khai đánh giá rủi ro Active Directory thường xuyên và chủ động giảm thiểu các rủi ro đã xác định trước khi kẻ xấu khai thác chúng.
Làm thế nào tôi có thể bảo vệ dữ liệu có trong báo cáo?
Báo cáo có thể chứa dữ liệu bị hạn chế bởi chính sách bảo mật của bạn. Điều này có thể gây ra vấn đề khi bạn phải truyền dữ liệu này qua mạng. Để hạn chế rủi ro đó, Netwrix PingCastle có thể xử lý báo cáo được mã hóa bằng khóa RSA: báo cáo có thể được lưu trữ mã hóa hoặc truyền đi một cách an toàn, trong khi chỉ phiên bản có quyền truy cập vào khóa riêng mới có thể xử lý.
Bạn có đang thu thập thông tin nào không?
Netwrix PingCastle không thu thập bất kỳ thông tin nào khác ngoài những thông tin được ghi trong báo cáo. Không cần kết nối internet trừ khi bạn muốn xác minh chữ ký của các tệp nhị phân.
Yêu cầu cục bộ để chạy Netwrix PingCastle là gì?
Netwrix PingCastle yêu cầu DotNet Framework 2 để tạo báo cáo, và chương trình báo cáo yêu cầu DotNet Framework 3 để sử dụng thư viện OpenXML. Do đó, các hệ điều hành từ Windows 2000 trở lên đều được hỗ trợ.
Yêu cầu về tên miền để chạy Netwrix PingCastle là gì?
Netwrix PingCastle yêu cầu kết nối mạng với miền, chẳng hạn như LDAP (TCP/389), ADWS (TCP/9389), SMB (TCP/445) và quyền kết nối trên miền, được cấp theo mặc định cho tài khoản miền cục bộ hoặc tài khoản từ miền đáng tin cậy.
Netwrix PingCastle có hoạt động trong mạng không kết nối không?
Có, Netwrix PingCastle không yêu cầu kết nối internet. Hơn nữa, báo cáo có thể đọc được bằng máy có thể được mã hóa bằng khóa RSA, phù hợp để chuyển qua email.
Netwrix PingCastle hỗ trợ bảo mật Active Directory như thế nào?
Netwrix PingCastle tăng cường bảo mật Active Directory bằng cách quét tìm cấu hình sai, cài đặt lỗi thời và các chỉ báo rủi ro khác. Giải pháp này giúp bạn ưu tiên các nỗ lực khắc phục và điều chỉnh hệ thống bảo mật của mình theo các tiêu chuẩn ngành như MITRE ATT&CK và ANSSI.