TRÌNH QUẢN LÝ THƯ MỤC NETWRIX (TRƯỚC ĐÂY LÀ NETWRIX GROUPID)
Giải pháp quản lý thư mục để tự động hóa các tác vụ quản lý nhóm và người dùng Tải xuống bản dùng thử miễn phí
Tăng cường bảo mật đồng thời tăng năng suất CNTT với phần mềm quản lý nhóm và người dùng
Tài khoản người dùng và nhóm trong Active Directory và Microsoft Entra ID (trước đây là Azure AD) cung cấp quyền truy cập vào dữ liệu và hệ thống nhạy cảm của bạn. Tuy nhiên, việc quản lý nhóm và người dùng theo cách thủ công sẽ tạo ra gánh nặng lớn cho các nguồn lực CNTT quý giá của bạn và thường dẫn đến các lỗi tạo ra lỗ hổng bảo mật. Tìm hiểu cách Netwrix Directory Manager (trước đây là Netwrix GroupID) tinh giản việc quản lý người dùng và nhóm để tăng năng suất CNTT và nâng cao bảo mật.
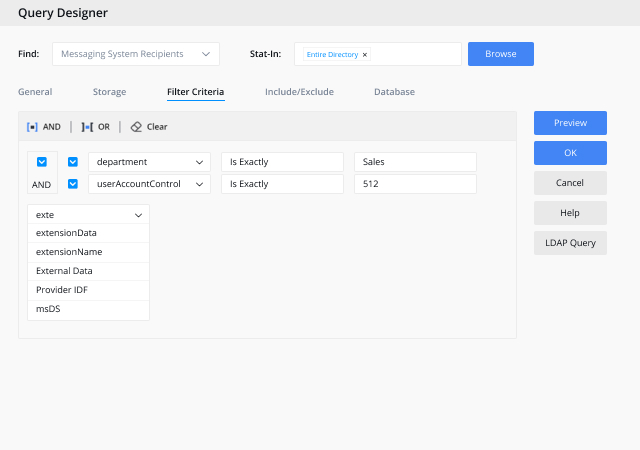
Tự động đảm bảo quyền thành viên nhóm chính xác khi thuộc tính người dùng thay đổi
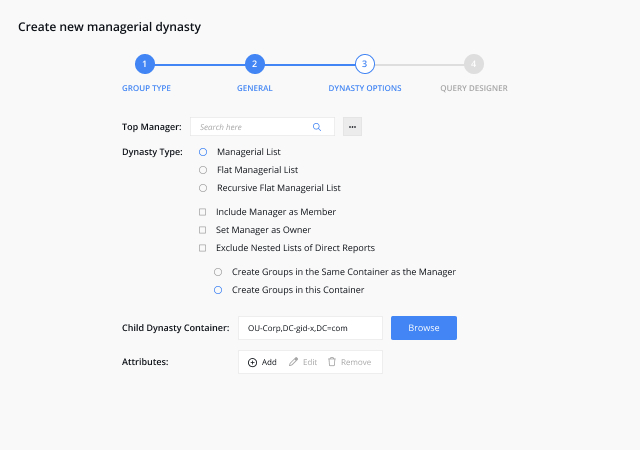
Đơn giản hóa các nhóm lồng nhau mà không gặp rắc rối
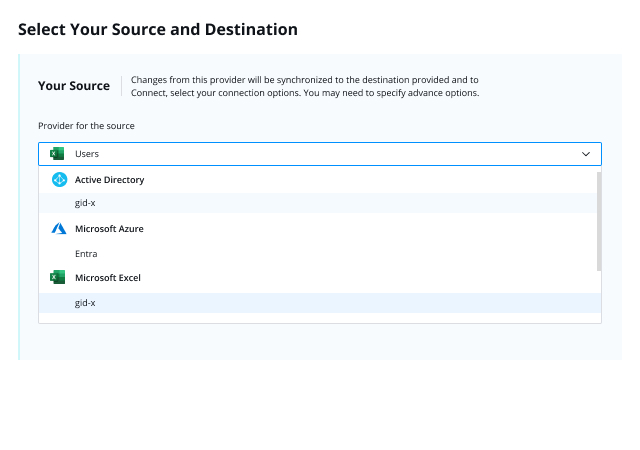
Tự động cấp phát và hủy cấp phát người dùng
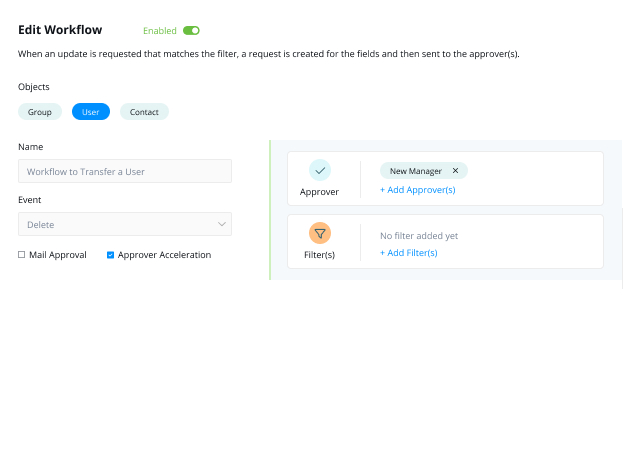
Ủy quyền quản lý nhóm cho chủ doanh nghiệp
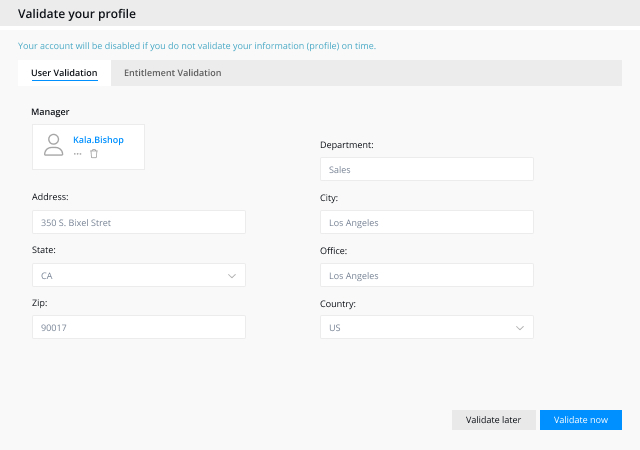
Đảm bảo tuân thủ quy trình chứng thực
Đảm bảo nền tảng vững chắc cho cơ sở hạ tầng và bảo mật dữ liệu
Netwrix Active Directory Manager tự động hóa và phân quyền quản lý nhóm và người dùng để có danh mục chính xác hơn, giảm thiểu lỗ hổng bảo mật và giúp đội ngũ CNTT của bạn có thêm thời gian tập trung vào những việc quan trọng nhất.
Tìm hiểu cách phần mềm quản lý Active Directory của Netwrix hợp lý hóa việc quản lý nhóm, người dùng và mật khẩu với tính năng tự động cấp phép, tự động cập nhật nhóm và đặt lại mật khẩu.
Quản lý nhóm

Quản lý người dùng

Quản lý mật khẩu
Dễ dàng cập nhật thông tin nhóm
Tạo các truy vấn tự động xác định tư cách thành viên nhóm dựa trên các thuộc tính hiện tại của người dùng. Ngoài ra, hãy đảm bảo bất kỳ thay đổi thuộc tính nào đối với nhóm cha cũng được tự động phản ánh trong các nhóm con của nó.
Tự động cung cấp và hủy cung cấp người dùng
Tự động cấp phát và hủy cấp phát tài khoản người dùng bằng cách đồng bộ hóa dữ liệu từ nguồn có thẩm quyền như nền tảng HRIS của bạn.
Liên kết nhóm và người dùng trên các thư mục
Đồng bộ hóa các thay đổi cho nhóm và người dùng trên các kho lưu trữ danh tính gần như theo thời gian thực — mà không cần bất kỳ trình kết nối của bên thứ ba nào.
Tự động thực thi vòng đời
Sử dụng quy trình xác thực để đảm bảo người dùng và nhóm bị hủy cấp phép khi họ không còn có thể xác thực trạng thái hoạt động của mình trong thư mục.
Ủy quyền đặt lại mật khẩu cho người dùng
Cải thiện năng suất và sự hài lòng của người dùng đồng thời giảm khối lượng công việc của bộ phận trợ giúp bằng cách cho phép người dùng đặt lại mật khẩu của mình một cách an toàn.
Quản lý nhóm đại biểu
Cho phép người dùng yêu cầu quyền truy cập mà họ cần và trao quyền cho chủ sở hữu tài nguyên hoặc nhóm phê duyệt hoặc từ chối những yêu cầu đó thông qua quy trình làm việc tự động.
Câu hỏi thường gặp về Công cụ quản lý Active Directory