TRÌNH QUẢN LÝ MỐI ĐE DỌA NETWRIX
Phát hiện các cuộc tấn công phức tạp bằng phần mềm phát hiện mối đe dọa Tải xuống bản dùng thử miễn phí
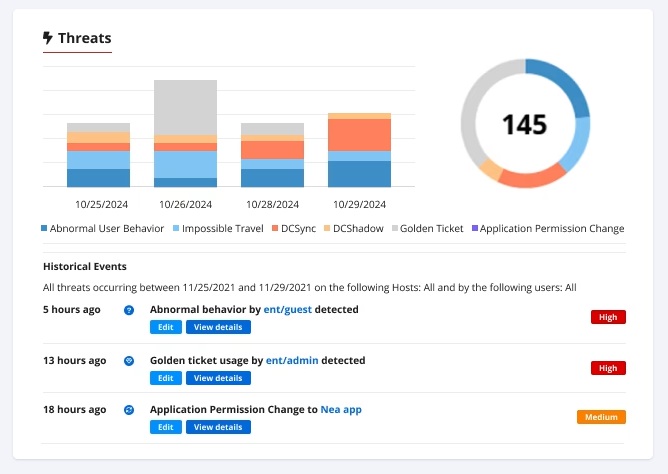
Phần mềm phát hiện mối đe dọa từ Netwrix giúp phát hiện và ứng phó với hành vi bất thường và các cuộc tấn công nâng cao với độ chính xác và tốc độ cao
Cơ sở hạ tầng CNTT đang ngày càng phức tạp và khối lượng thông tin nhạy cảm được lưu trữ ở đó đang tăng vọt. Đồng thời, bối cảnh mối đe dọa cũng đang thay đổi nhanh chóng, với các cuộc tấn công ngày càng tinh vi và tốn kém hơn. Câu hỏi không phải là liệu tổ chức của bạn có bị nhắm mục tiêu hay không, mà là khi nào. Bạn đã chuẩn bị như thế nào để phát hiện các mối đe dọa tiềm ẩn?
Bạn muốn biết về các cuộc tấn công mạng để kịp thời hành động và tránh xa các tiêu đề báo?
Bạn có muốn ngăn chặn sự cố rò rỉ nhanh hơn bạn nghĩ không?
Bạn có muốn “đọc” toàn bộ câu chuyện về một cuộc tấn công chỉ bằng vài cú nhấp chuột không?
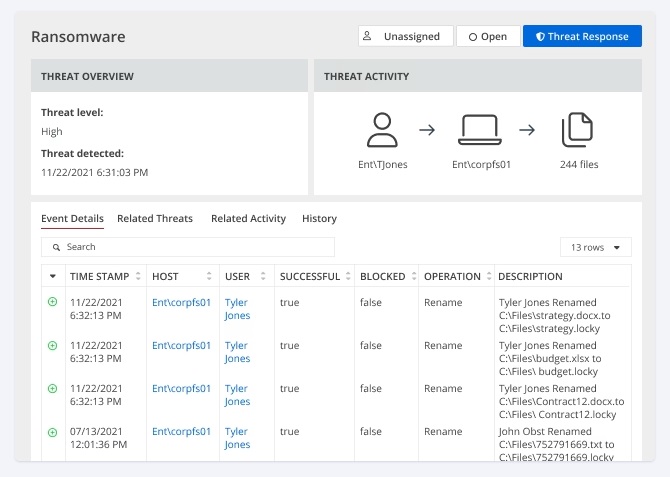
Phát hiện các mối đe dọa và ngăn chặn thiệt hại trên các hệ thống quan trọng nhất của bạn

Active Directory

NetApp

Nasuni

Entra ID

Nutanix Files

Panzura

Windows File Servers

Qumulo

Hitachi NAS

Dell Data Storage

CTERA
Giảm thiểu thời gian phát hiện và ứng phó với các sự cố bảo mật phức tạp
Cảnh báo thời gian thực
Cải thiện quy trình quản lý mối đe dọa của bạn và biết về bất kỳ điều gì đáng ngờ xảy ra trong mạng của bạn, cho dù đó là cuộc tấn công bên ngoài hay mối đe dọa nội bộ, với các cảnh báo thời gian thực được gửi qua email hoặc thông báo trên thiết bị di động,
Máy học và phân tích hành vi người dùng
Tinh chỉnh khả năng phát hiện mối đe dọa của bạn bằng cách xây dựng hồ sơ về hành vi thông thường của người dùng, sau đó theo dõi và phân tích các sự kiện để phát hiện hoạt động thực sự đáng ngờ trong vô số hoạt động của người dùng.
Điều tra toàn diện
Dễ dàng thu thập toàn bộ dòng thời gian của các sự kiện liên quan tạo nên một cuộc tấn công để đơn giản hóa quá trình điều tra, phân tích mối đe dọa và phục hồi.
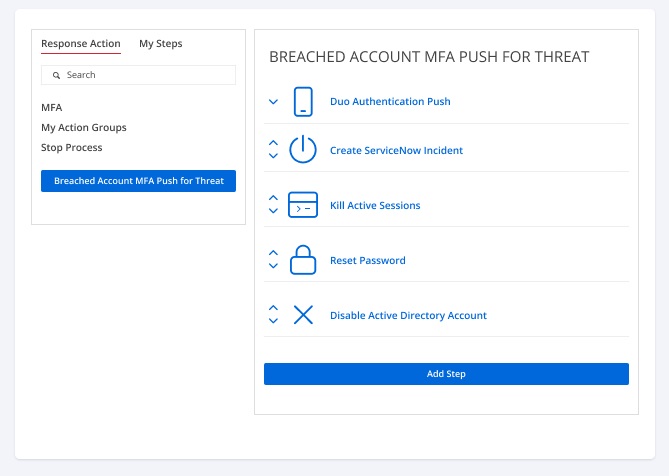
Phản hồi tự động
Phản hồi ngay lập tức khi phát hiện mối đe dọa bằng cách tận dụng danh mục rộng lớn các hành động phản hồi được cấu hình sẵn hoặc bằng cách tích hợp Netwrix Threat Manager với quy trình kinh doanh của riêng bạn bằng cách sử dụng tiện ích PowerShell hoặc webhook.
Công cụ lừa dối
Nâng cao khả năng nhận diện mối đe dọa bằng cách dụ kẻ tấn công vào bẫy mật, nơi bạn có thể nghiên cứu chiến thuật của chúng và ngăn chặn chúng xâm nhập vào tài sản giá trị của mình. Các tính năng tích hợp giúp việc triển khai và quản lý trở nên đơn giản.
Các mối đe dọa do người dùng xác định
Dễ dàng xác định các mối đe dọa cụ thể cho tổ chức hoặc ngành dọc của bạn. Giảm thiểu kết quả dương tính giả bằng cách tinh chỉnh các quy tắc, logic và tiêu chí để xử lý các trường hợp loại trừ một cách trơn tru.
Chặn các thay đổi AD nguy hiểm
Chủ động ngăn chặn các thay đổi hoặc truy cập trái phép vào dữ liệu quan trọng nhất và các đối tượng AD của bạn, chẳng hạn như Đối tượng chính sách nhóm (GPO) quan trọng và các nhóm bảo mật đặc quyền, giúp ngăn chặn những kẻ xấu.
Tự động điều chỉnh theo hành vi rủi ro
Tự động gắn thẻ người dùng, nhóm, dữ liệu và tài nguyên có đặc quyền là nhạy cảm để mức độ rủi ro bảo mật khi có hành vi bất thường xảy ra xung quanh chúng được điều chỉnh phù hợp.
Tích hợp với các công nghệ bảo mật khác
Tối đa hóa giá trị đầu tư của bạn và tăng cường bảo mật trên toàn bộ hệ sinh thái CNTT bằng cách chia sẻ dữ liệu giữa Netwrix Threat Manager và SIEM cùng các giải pháp bảo mật khác.
BẢNG DỮ LIỆU
Trình quản lý mối đe dọa Netwrix
Tìm hiểu cách Netwrix có thể giúp bạn phát hiện các cuộc tấn công nâng cao theo thời gian thực và hạn chế thiệt hại.
Netwrix Threat Manager có thể phát hiện và ứng phó với những mối đe dọa hệ thống tệp nào?
Netwrix Threat Manager có thể phát hiện và phản hồi một số mô hình đe dọa hệ thống tệp , bao gồm nhưng không giới hạn ở:
· Hoạt động tống tiền
· Hành vi bất thường của người dùng ·
Truy cập dữ liệu nhạy cảm bất thường
· Thực thi quy trình bất thường
· Nỗ lực đánh cắp dữ liệu
· Xóa tệp hàng loạt
· Truy cập lần đầu
· Thay đổi quyền đáng ngờ ·
Hoạt động bị từ chối bất thường
· Giả mạo tệp cấu hình
· Di chuyển ngang
· Hành vi bất thường của người dùng ·
Truy cập dữ liệu nhạy cảm bất thường
· Thực thi quy trình bất thường
· Nỗ lực đánh cắp dữ liệu
· Xóa tệp hàng loạt
· Truy cập lần đầu
· Thay đổi quyền đáng ngờ ·
Hoạt động bị từ chối bất thường
· Giả mạo tệp cấu hình
· Di chuyển ngang
Netwrix Threat Manager có thể phát hiện và ứng phó với những mối đe dọa Active Directory nào?
Netwrix Threat Manager có thể phát hiện và phản hồi một số mô hình đe dọa Active Directory , bao gồm nhưng không giới hạn ở:
· DCShadow
· DCSync
· Golden Ticket
· Kerberoasting
· AS-REP Roasting
· Tiêm quy trình LSASS
· Phun mật khẩu ·
Giả mạo quyền sao chép
· Giả mạo ACL AdminSDHolder
· Tấn công Pass-the-Ticket
· Khai thác Tài khoản dịch vụ được quản lý theo nhóm (GMSA)
· PAC giả mạo
· Do thám LDAP
· NTDS.dit, trích xuất mật khẩu dạng văn bản thuần túy · Giả mạo
Lịch sử SID
· Xác thực bất thường ·
Đối tượng ẩn
· Sử dụng sai tài khoản dịch vụ
· DCSync
· Golden Ticket
· Kerberoasting
· AS-REP Roasting
· Tiêm quy trình LSASS
· Phun mật khẩu ·
Giả mạo quyền sao chép
· Giả mạo ACL AdminSDHolder
· Tấn công Pass-the-Ticket
· Khai thác Tài khoản dịch vụ được quản lý theo nhóm (GMSA)
· PAC giả mạo
· Do thám LDAP
· NTDS.dit, trích xuất mật khẩu dạng văn bản thuần túy · Giả mạo
Lịch sử SID
· Xác thực bất thường ·
Đối tượng ẩn
· Sử dụng sai tài khoản dịch vụ
Netwrix Threat Manager có thể phát hiện và ứng phó với những mối đe dọa nào của Entra ID (trước đây là Microsoft Azure AD)?
· Thay đổi Quyền ứng dụng
· Hoạt động của người dùng bị xâm phạm
· Du lịch bất khả thi
· Thông tin đăng nhập ứng dụng mới
· Thay đổi Vai trò nhạy cảm
· Hành vi bất thường của người dùng
· Du lịch bất khả thi
· Thông tin đăng nhập ứng dụng mới
· Thay đổi Vai trò nhạy cảm
· Hành vi bất thường của người dùng
Netwrix Threat Manager có an toàn không?
Netwrix Threat Manager cho phép bạn tận dụng bất kỳ giải pháp mật khẩu một lần (OTP) nào hỗ trợ RADIUS để truy cập bảng điều khiển và các hoạt động cấu hình, do đó bạn có thể chắc chắn rằng quyền truy cập vào bảng điều khiển được an toàn.
Nếu tôi có thắc mắc hoặc gặp phải vấn đề thì sao?
Đừng lo lắng! Nếu có bất kỳ thắc mắc nào không liên quan đến kỹ thuật về sản phẩm của chúng tôi, vui lòng liên hệ với quản lý tài khoản của bạn. Đối với các vấn đề kỹ thuật, vui lòng liên hệ với đội ngũ hỗ trợ khách hàng tại Hoa Kỳ của chúng tôi, với tỷ lệ hài lòng lên đến 97%.